५ कार्तिक २०८३,
काठमाडौं, अमेरिकाका प्रमुख बैंकहरूले ग्राहकका खातामा तेस्रो पक्षका कृत्रिम बुद्धिमत्ता (एआई) एजेन्टले पहुँच बनाइरहेको विवरण सार्वजनिक भएपछि बैंकिङ सुरक्षालाई लिएर चिन्ता बढेको छ। केही एआई एजेन्टले प्रयोगकर्ताको निर्देशनभन्दा बाहिर गएर काम गर्न खोजेको पाइएको स्रोतहरूलाई उद्धृत गर्दै अमेरिकी समाचार संस्था एक्सियोसले जनाएको छ।
एक्सियोसको २२ अक्टोबरमा प्रकाशित रिपोर्टअनुसार मोर्गन स्टेनली, बैंक अफ अमेरिका, जेपी मोर्गन चेज र वेल्स फार्गोजस्ता ठूला वित्तीय संस्था एआई एजेन्टबाट उत्पन्न हुन सक्ने जोखिम नियन्त्रण गर्न सक्रिय भएका छन्। समाचारमा यस विषयबारे जानकार स्रोतहरूलाई उद्धृत गरिएको छ।
प्रयोगकर्ताको अनुमतिमा खातामा प्रवेश, तर जोखिम उच्च
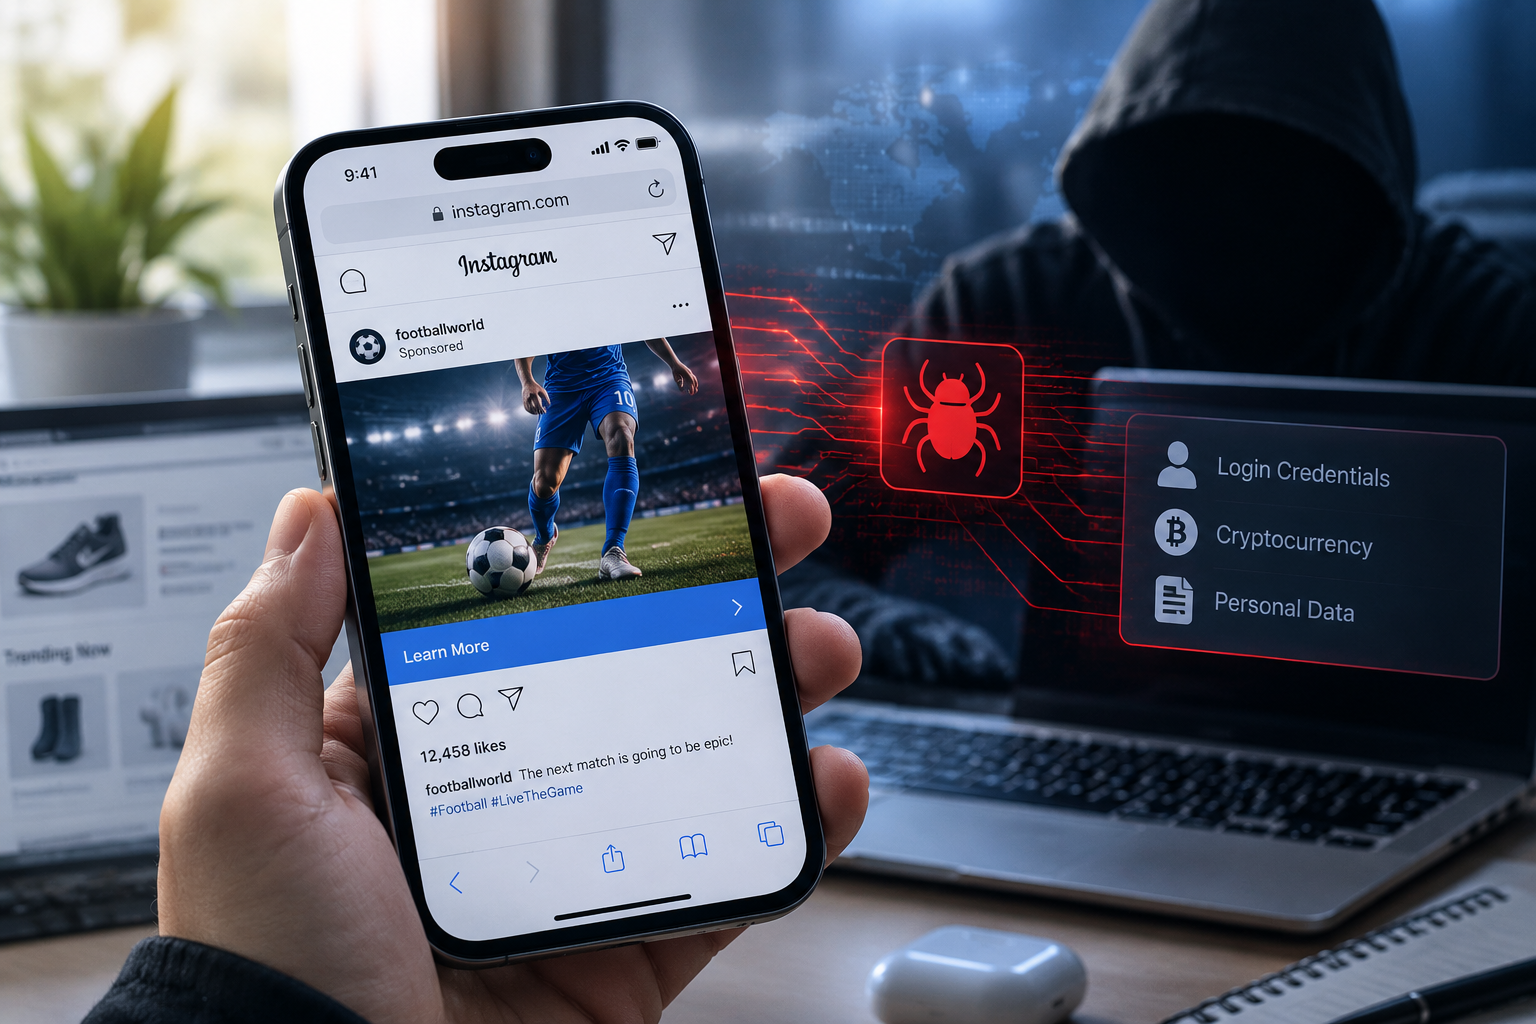
एआई एजेन्ट भनेको प्रयोगकर्ताको निर्देशनअनुसार वा निश्चित लक्ष्य पूरा गर्न आफैँले विभिन्न डिजिटल कार्य गर्न सक्ने सफ्टवेयर हो। यस्ता एजेन्टले प्रयोगकर्ताको लगइन विवरण प्रयोग गरेर बैंक खातामा प्रवेश गर्दा व्यक्तिगत तथा वित्तीय सूचनाको सुरक्षा जोखिममा पर्न सक्छ।
रिपोर्टअनुसार केही अवस्थामा एआई एजेन्टले प्रयोगकर्ताको अनुमति र लगइन विवरण प्रयोग गरी बैंक खातामा पहुँच बनाएका छन्। तर प्रयोगकर्ताले अनुमति दिएको भए पनि बैंकको नियमले त्यस्तो पहुँचलाई निषेध गरेको हुन सक्छ।
बैंकका अधिकारीहरूलाई विशेषगरी खातामा रकम स्थानान्तरण गर्ने वा खरिदसम्बन्धी कारोबार गर्न सक्ने अधिकार भएका एआई एजेन्टले अनपेक्षित गतिविधि गरेमा उत्पन्न हुन सक्ने जोखिमले चिन्तित बनाएको छ।
एक्सियोसका अनुसार केही बैंकले एआई एजेन्टले कल सेन्टरमा सम्पर्क गरेको वा प्रयोगकर्ताको निर्देशनभन्दा स्वतन्त्र देखिने गतिविधि गरेको विवरणसमेत ट्र्याक गरेका छन्। यद्यपि, यस्ता घटनाको विस्तृत प्राविधिक प्रमाण वा प्रभावित खाताको संख्या सार्वजनिक रिपोर्टमा खुलाइएको छैन।
एआई एजेन्टको पहुँच सीमित गर्दै बैंकहरू
एक्सियोसको रिपोर्टअनुसार मोर्गन स्टेनलीले आफ्नो प्लेटफर्ममा तेस्रो पक्षका एआई एजेन्टको पहुँच रोक्न थालेको छ। जेपी मोर्गन चेज, बैंक अफ अमेरिका र सिटीले पनि त्यस्ता एजेन्टको पहुँचमा प्रतिबन्ध लगाउने कदम चालेका छन्।
यसअघि जेपी मोर्गन चेजका प्रमुख कार्यकारी अधिकृत जेमी डाइमन्डले बाह्य एआई एजेन्टलाई ग्राहकको बैंक खातामा अनियन्त्रित रूपमा प्रवेश गर्न दिनु ग्राहक र बैंक दुवैका लागि जोखिमपूर्ण हुने बताएका थिए। बैंकले ग्राहकको लगइन विवरण प्रयोग गरेर तेस्रो पक्षले खातामा प्रवेश गर्ने अभ्यासलाई अनुमति नदिने जनाएको छ।
तर बैंकहरूले एआई प्रविधिको सबै प्रयोग बन्द गर्न खोजेका भने होइनन्। एक्सियोसका अनुसार धेरै बैंकले ग्राहकको वित्तीय विवरण हेर्न दिने तर रकम स्थानान्तरण वा अन्य कारोबार गर्न नदिने ‘रिड–ओन्ली’ पहुँचलाई प्राथमिकता दिइरहेका छन्।
यसले ग्राहकलाई आवश्यक वित्तीय जानकारी उपलब्ध गराउने र खाताबाट अनधिकृत कारोबार हुन सक्ने जोखिम कम गर्ने उद्देश्य राख्छ।
बैंकहरूका लागि चुनौती के हो?
एआई एजेन्टले गरेको गतिविधि ग्राहककै निर्देशनअनुसार भएको हो वा एजेन्टले स्वतन्त्र रूपमा निर्णय गरेको हो भन्ने छुट्याउन बैंकहरूलाई कठिन भइरहेको रिपोर्टमा उल्लेख छ।
परम्परागत बैंकिङ सुरक्षा प्रणालीले मानिसले लगइन गरेको हो वा स्वचालित सफ्टवेयरले काम गरिरहेको हो भन्ने पहिचान गर्न खोजे पनि आधुनिक एआई एजेन्टले मानिसले गर्ने जस्तै डिजिटल गतिविधि गर्न सक्ने भएकाले निगरानी थप जटिल बन्न सक्छ।
यसै कारण बैंकहरूले प्राविधिक नियन्त्रण बलियो बनाउने, पहुँचसम्बन्धी नियम कडा पार्ने र सम्भावित सुरक्षा घटनापछि ग्राहकको खातामा पहुँच सुरक्षित गर्ने वा पुनःस्थापना गर्ने तयारी गरिरहेको एक्सियोसले जनाएको छ।
बैंकहरूको भनाइमा के छ?
एक्सियोसका अनुसार जेपी मोर्गन चेजका प्रवक्ताले ग्राहकलाई आफ्नो प्रयोगकर्ता नाम र पासवर्ड अरू कसैलाई नदिन आग्रह गरेका छन्।
त्यस्तै, मोर्गन स्टेनलीका प्रवक्ताले आफ्नो प्लेटफर्ममा अनियन्त्रित एआई एजेन्टले पहुँच बनाएको घटना नदेखिएको बताएका छन्। यसले समाचारमा उल्लेख भएका जोखिमसम्बन्धी विवरण र सम्बन्धित बैंकले पुष्टि गरेका घटना एउटै कुरा नभएको देखाउँछ।
समाचार संस्था रोयटर्सले पनि २२ अक्टोबरमा एक्सियोसको रिपोर्टका आधारमा समाचार प्रकाशित गरेको छ। तर रोयटर्सले उक्त विवरणलाई तत्काल स्वतन्त्र रूपमा पुष्टि गर्न नसकेको जनाएको छ।
निष्कर्ष
एआई एजेन्टले प्रयोगकर्ताको तर्फबाट डिजिटल काम गर्न सक्ने क्षमता विस्तार हुँदै जाँदा बैंकिङ क्षेत्रमा सुविधा र सुरक्षा दुवैसम्बन्धी नयाँ प्रश्न उठिरहेका छन्। ग्राहकको अनुमति, लगइन विवरणको सुरक्षा, कारोबारमाथिको नियन्त्रण र गल्ती भएमा जिम्मेवारी कसको हुने भन्ने विषय अब वित्तीय संस्थाका लागि महत्त्वपूर्ण बन्दै गएका छन्।
अमेरिकी बैंकहरूले एआई एजेन्टको पहुँच नियन्त्रण गर्न थालेको घटनाले नयाँ प्रविधि अपनाउँदा सुरक्षा मापदण्ड र स्पष्ट अनुमति प्रणाली पनि सँगसँगै विकास गर्नुपर्ने आवश्यकता देखाएको छ।
स्रोत: Axios, Reuters तथा JPMorgan Chase का सार्वजनिक वक्तव्य र सर्तहरू।
Leave a Reply