५ कात्तिक २०८३,
काठमाडौं, विश्वव्यापी रूपमा प्रयोग हुने PHP प्रविधिमा गम्भीर सुरक्षा कमजोरी फेला परेपछि नेपालका केही बैंक तथा वित्तीय संस्थाले आफ्ना वेबसाइट र अनलाइन सेवा अस्थायी रूपमा बन्द गरेका छन्। सम्भावित साइबर आक्रमणको जोखिम न्यूनीकरण गर्न बैंकहरूले प्रणालीको सुरक्षा परीक्षण, मर्मतसम्भार र अद्यावधिकको काम अघि बढाएका हुन्।
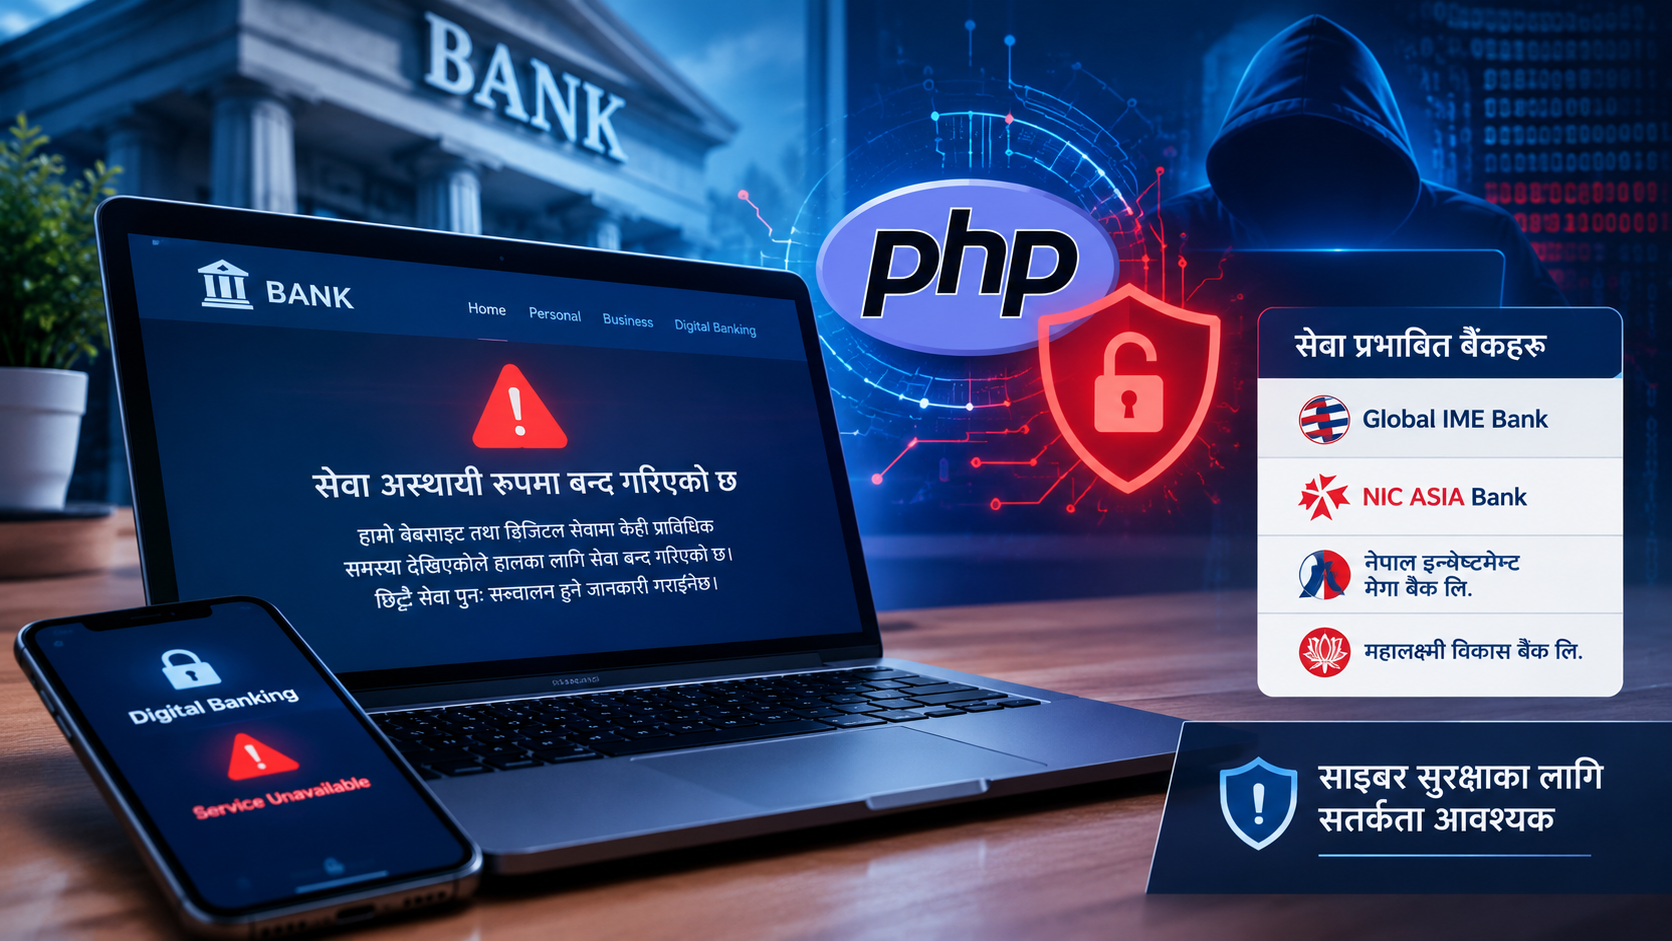
बैंक तथा वित्तीय संस्थाले सार्वजनिक गरेका सूचनालाई उद्धृत गर्दै प्रकाशित समाचारअनुसार ग्लोबल आईएमई बैंक, एनआईसी एसिया बैंक, नेपाल इन्भेस्टमेन्ट मेगा बैंक र महालक्ष्मी विकास बैंकले वेबसाइट वा केही डिजिटल सेवा अस्थायी रूपमा बन्द गरेको जनाइएको छ।
एनआईसी एसियासहित विभिन्न बैंकका सेवा प्रभावित
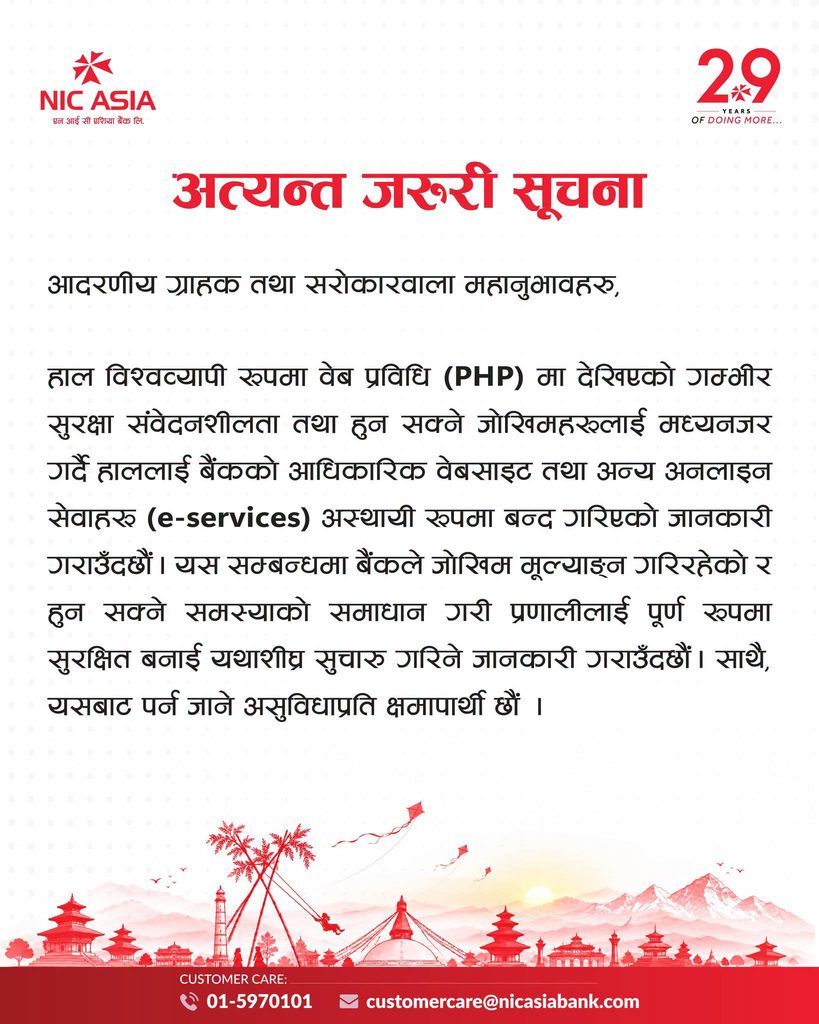
एनआईसी एसिया बैंकले PHP प्रविधिमा देखिएको सुरक्षा जोखिमलाई ध्यानमा राख्दै आफ्नो आधिकारिक वेबसाइट तथा अन्य अनलाइन सेवा अस्थायी रूपमा बन्द गरेको जनाएको छ। बैंकले जोखिम मूल्याङ्कन र आवश्यक सुरक्षा सुधारपछि सेवा पुनः सञ्चालन गर्ने जनाएको समाचारमा उल्लेख छ।
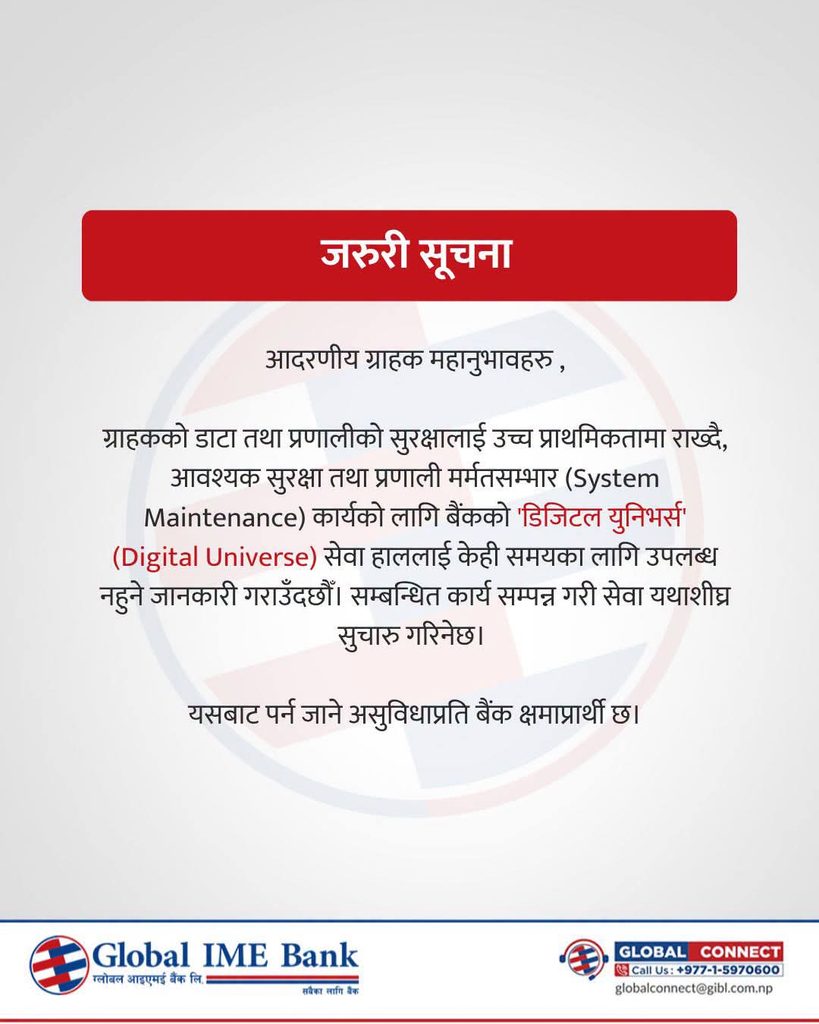
ग्लोबल आईएमई बैंकले पनि डिजिटल युनिभर्स सेवा केही समयका लागि उपलब्ध नहुने जानकारी दिएको छ। ग्राहकको विवरण र प्रणालीको सुरक्षालाई प्राथमिकता दिँदै आवश्यक मर्मतसम्भार तथा सुरक्षा सुधार भइरहेको बैंकको भनाइ उद्धृत गरिएको छ।
त्यस्तै, नेपाल इन्भेस्टमेन्ट मेगा बैंक र महालक्ष्मी विकास बैंकले पनि प्रणाली अद्यावधिक तथा सुरक्षा मर्मतसम्भारका लागि वेबसाइट वा वेबमा आधारित केही सेवा अस्थायी रूपमा बन्द गरेको जनाइएको छ।
यद्यपि, सबै बैंकका सबै डिजिटल सेवा बन्द भएका छन् भन्ने पुष्टि भएको छैन। सेवा अवरोधको अवस्था बैंकअनुसार फरक हुन सक्छ।
PHP मा कस्तो सुरक्षा कमजोरी देखियो?
PHP वेबसाइट तथा वेब एप्लिकेसन निर्माणमा व्यापक रूपमा प्रयोग हुने प्रोग्रामिङ भाषा हो। यसमा देखिएका गम्भीर सुरक्षा कमजोरीका कारण प्रभावित प्रणालीमा अनधिकृत व्यक्तिले प्रवेश गरी हानिकारक कोड चलाउन सक्ने जोखिम हुन्छ।
अन्तर्राष्ट्रिय साइबर सुरक्षा निकायका सूचनाअनुसार अक्टोबर २२ मा सार्वजनिक गरिएका CVE-2026-109618 र CVE-2026-109619 नामका कमजोरीले प्रभावित PHP प्रणालीमा लगइन नगरी टाढैबाट कोड चलाउन सक्ने जोखिम सिर्जना गर्न सक्छन्। यी कमजोरीको गम्भीरता CVSS मापनमा ९.२ रहेको जनाइएको छ।
न्युजिल्यान्डको राष्ट्रिय साइबर सुरक्षा केन्द्रले पनि उक्त कमजोरीबारे चेतावनी दिँदै प्रभावित प्रणालीमा तत्काल सुरक्षा अपडेट लागू गर्न र सम्भावित अनधिकृत पहुँचको जाँच गर्न आग्रह गरेको छ।
वेबसाइट बन्द गर्नुको अर्थ बैंक ह्याक भएको होइन
सुरक्षा जोखिम देखिएपछि सावधानीस्वरूप वेबसाइट वा डिजिटल सेवा बन्द गर्नु र बैंकको प्रणालीमा सफल साइबर आक्रमण हुनु फरक विषय हुन्।
हाल उपलब्ध रिपोर्टका आधारमा सम्बन्धित बैंकहरूका प्रणालीबाट ग्राहकको रकम चोरी भएको वा सबै बैंकमा साइबर आक्रमण सफल भएको निष्कर्ष निकाल्न मिल्दैन। सेवा बन्द गर्नु सम्भावित जोखिम नियन्त्रण गर्ने पूर्वसावधानीपूर्ण कदम पनि हुन सक्छ।
यस्तो अवस्थामा बैंकहरूले सुरक्षा कमजोरी सच्याउने, प्रणाली परीक्षण गर्ने र सुरक्षित भएपछि सेवा क्रमशः पुनः सञ्चालन गर्ने प्रक्रिया अपनाउन सक्छन्।
ग्राहकले के गर्ने?
बैंकका वेबसाइट वा डिजिटल सेवा अस्थायी रूपमा बन्द हुँदा ग्राहकले सामाजिक सञ्जालमा फैलिएका अपुष्ट सूचना वा शंकास्पद लिङ्कमा विश्वास गर्नु हुँदैन। सेवा सञ्चालनसम्बन्धी जानकारीका लागि सम्बन्धित बैंकको आधिकारिक सूचना वा ग्राहक सेवा माध्यम प्रयोग गर्नुपर्छ।
ग्राहकले आफ्नो बैंकको प्रयोगकर्ता नाम, पासवर्ड, ओटीपी वा अन्य गोप्य विवरण अपरिचित व्यक्ति वा वेबसाइटलाई दिनु हुँदैन। कुनै शंकास्पद कारोबार वा खातामा अनधिकृत पहुँच भएको आशंका भए तत्काल सम्बन्धित बैंकलाई जानकारी दिनुपर्छ।
Leave a Reply